
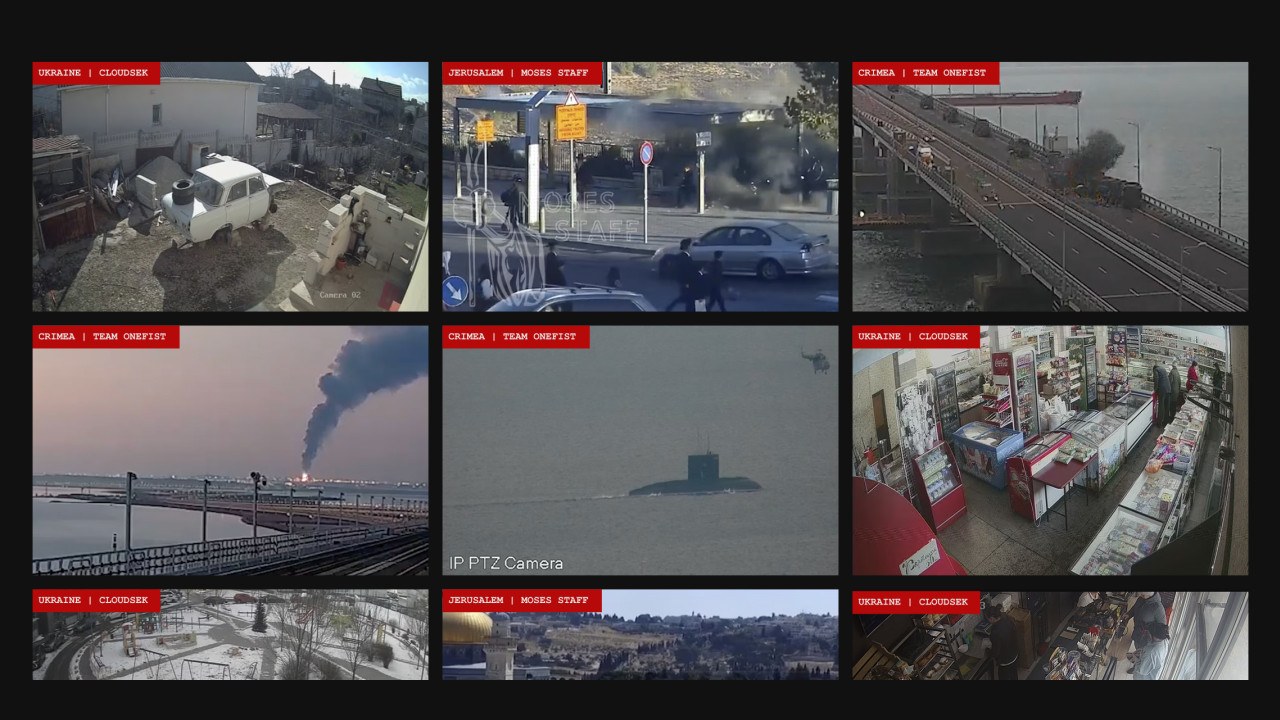
Camerele conectate la internet, de la sistemele de securitate și interfoanele video până la camerele de trafic și monitoarele pentru bebeluși, au devenit unelte de spionaj pentru armatele și serviciile de informații ale statelor aflate în război, arată o investigație The Wall Street Journal. Ziarul american a stat de vorbă cu agenții de informații, experți în securitate cibernetică, militari și hackeri și a analizat zeci de ore de înregistrări și sute de imagini, multe dintre ele făcute publice de hackeri. Ziarul a verificat independent autenticitatea materialelor.
Un exemplu vine din nordul Israelului. În timp ce forțele americane și israeliene bombardau Iranul, la începutul acestui an, un crescător de păsări a deschis pe telefon aplicația camerei web montate lângă coteț și a constatat că limba aplicației fusese schimbată în arabă. Directoratul Național Cibernetic al Israelului a descoperit că hackerii preluaseră controlul camerei, produsă în China. Nu găinile îi interesau, ci faptul că din acel unghi se vedeau mișcările forțelor de securitate israeliene de la granița cu Libanul. Instituția l-a ajutat pe fermier să securizeze camera și să o reorienteze.
Potrivit firmei de consultanță în securitate cibernetică S-RM, în lume există circa 1,2 miliarde de camere conectate la internet, iar experții spun că oricare dintre ele poate fi spartă. Alexander Leslie, expert în securitate națională la firma Recorded Future, a spus că sistemele civile de supraveghere ajung să fie folosite pentru a strânge informații militare și că faptul că aceste camere sunt peste tot reprezintă un punct vulnerabil la nivel mondial.
Serviciile de informații caută pe internet camerele vulnerabile și pătrund automat în ele încercând milioane de parole. Inteligența artificială ușurează acum și mai mult spargerea lor și permite analiza unor volume enorme de imagini. Algoritmii trec prin nenumărate ore de înregistrări și scot la iveală detalii și tipare pe care agenții le urmăresc apoi, adesea mai bine decât ar face-o analiștii umani. Kristopher Kortright, liderul grupului internațional de hackeri Team OneFist, care sprijină Ucraina, a spus că inteligența artificială a schimbat totul.
Baza secretă descoperită la Sevastopol
Rusia și Ucraina au intensificat spargerea camerelor ca să se spioneze reciproc, să găsească noi ținte și să evalueze pagubele produse de atacuri. Potrivit WSJ, Israelul a preluat controlul camerelor de trafic iraniene pentru a strânge informațiile folosite la asasinarea liderului suprem Ali Khamenei, la începutul acestui an. Iranul și aliații săi au răspuns pătrunzând în sute de camere israeliene pe care autoritățile de la Ierusalim le consideră sensibile pentru securitatea națională. Eliav Noori, expert al directoratului cibernetic israelian, a explicat că iranienii nu pot privi Israelul cu binoclul din Iran, așa că folosesc camerele accesibile de pe internet ca puncte de observație.
La sfârșitul lui 2022, Team OneFist a preluat controlul unei camere montate pe o clădire înaltă din vestul Sevastopolului, lângă țărm, în Crimeea ocupată de Rusia din 2014. Camera avea o vedere largă asupra împrejurimilor și a Mării Negre, iar hackerii puteau s-o rotească și să mărească imaginea ca să urmărească elicopterele, submarinele și navele rusești. Urmărind un elicopter militar, au descoperit lângă un aeroport local o bază aeriană rusă necunoscută până atunci. Hackerii au transmis informațiile forțelor ucrainene, care au atacat baza la scurt timp după aceea și au avariat avioane și sisteme de apărare antiaeriană.
Tot Team OneFist a urmărit, la începutul războiului, imaginile camerelor de pe podul peste strâmtoarea Kerci, care leagă Rusia de Crimeea. Imaginile au ajutat la pregătirea mai precisă a atacurilor și au arătat, între altele, că Rusia instalase senzori de mișcare sub pod ca să prevină atacurile dinspre apă. În octombrie 2022, Ucraina a aruncat în aer pe pod un camion încărcat cu explozibil.
Rusia a vizat camere din Kiev și din toată Europa
În 2024, hackeri ruși au preluat controlul unor camere web din cartiere rezidențiale ale Kievului, inclusiv al uneia instalate de o asociație de proprietari. Potrivit Serviciului de Securitate al Ucrainei (SBU), Rusia voia să folosească imaginile pentru a găsi ținte în capitală și pentru a corecta tirul rachetelor în atacurile următoare. SBU spune că, de la invazia din 2022, a identificat și a securizat, a reorientat sau a blocat aproximativ 40.000 de camere video care reprezentau un risc de securitate.
Rusia nu se limitează la zona de război. Serviciile de informații olandeze au avertizat în iulie că structuri ale statului rus desfășoară sistematic operațiuni de spionaj digital prin spargerea camerelor din toată Europa, pentru a strânge date despre rutele transporturilor militare, livrările de armament către Ucraina și locul în care se află militarii ucraineni. Un avertisment asemănător despre războiul hibrid dus de Moscova a venit recent și de la șeful serviciului britanic MI5.
Firma de securitate cibernetică CloudSEK a dat de curând peste un server neprotejat despre care crede că aparține unui hacker vorbitor de limbă rusă. Pe server se aflau sute de imagini preluate din camere web, care arătau obiective ucrainene din domeniile apărării, administrației, energiei și comunicațiilor, dar și scene din viața de zi cu zi. Potrivit CloudSEK, multe dintre imagini proveneau din zone apropiate de granița Ucrainei cu România.
Peste 250 de camere sensibile sparte în Israel
Potrivit directoratului cibernetic israelian, grupul Moses Staff, legat de Iran, a spart în 2022 o cameră de securitate din Ierusalim pentru a urmări atentatele cu bombă comise de un militant palestinian în stații de autobuz, în care au murit două persoane și peste 20 au fost rănite. În acest an, grupări legate de Iran au spart peste 250 de camere israeliene sensibile, mai multe decât în anii anteriori, în incidente care au pus în pericol imediat securitatea națională. Printre ele se află sisteme care citesc automat numerele de înmatriculare și camere amplasate lângă obiective strategice și locuri în care se adună militarii, inclusiv posturi din nordul Israelului, aproape de granița cu Libanul.
Numărul total al camerelor sparte în Israel de la începutul războiului cu Iranul este mult mai mare, a precizat instituția. Din sutele de mii de camere conectate la internet în Israel, zeci de mii au vulnerabilități, de exemplu parolele lăsate neschimbate din fabrică, pe care hackerii iranieni le-ar putea exploata.
Mai puțin riscant decât un spion
Camerele sparte preiau roluri care țineau până acum de recunoașterea aeriană sau de spionii de pe teren, de la alegerea țintelor la evaluarea pagubelor. Pătrunderea într-o cameră bine plasată îi duce pe analiști mai aproape de țintă și presupune un risc mai mic decât infiltrarea unui agent, oricât de abil ar fi acesta. Leslie a spus că informațiile din aceste camere pot scurta timpul necesar luării deciziilor, exact lucrul pe care îl urmăresc armatele moderne.
Război psihologic prin videoconferințe
Xu Zou, vicepreședinte la compania de securitate cibernetică Palo Alto Networks, a explicat că dispozitivele precum camerele au mai puține protecții încorporate și nu sunt monitorizate sau actualizate constant. Specialiștii în securitate informatică din companii și instituții adesea nici nu știu de existența lor, pentru că acestea sunt instalate de administratorii clădirilor. Zou a spus că acești oameni știu foarte puține despre securitatea cibernetică: montează camera, o pornesc și pleacă. Compania a constatat anul trecut că marea majoritate a dispozitivelor slab securizate conectate la internet sunt camere web și videorecordere, iar echipamentele de videoconferință sunt deosebit de vulnerabile.
Asta face camerele utile și pentru războiul informațional, nu doar pentru operațiunile militare, a spus Ari Ben Am, de la centrul de analiză Foundation for Defense of Democracies, din Washington. Grupările anti-israeliene folosesc imagini din camerele sparte în materiale de propagandă, pentru a se lăuda cu superioritatea lor în materie de spionaj. Gruparea Handala, legată de Iran, îi sfidează pe israelieni lăudându-se că îi poate vedea și auzi chiar lângă casă. Anul trecut, pe unul dintre site-urile sale, închis între timp, le transmitea că, dacă au un mesaj, îl pot spune la cea mai apropiată cameră de trafic.
În Rusia, la începutul acestui an, oficiali ai Ministerului Industriei și Comerțului se plângeau într-o videoconferință de dependența de componentele chinezești pentru drone, când o voce necunoscută a intervenit și a întrebat dacă o aud. Intrusul a pus apoi o întrebare aparent tehnică, care a devenit rapid obscenă, iar conducătorul ședinței le-a cerut colegilor să oprească transmisia. Înregistrarea a fost publicată de hackeri ucraineni. Câteva zile mai târziu, aceștia au difuzat imagini care arătau cum au pătruns într-o prezentare online prin care studenții unei universități din sudul Rusiei erau îndemnați să se înroleze. Hackerii i-au amenințat pe studenți cu moartea dacă pleacă la luptă.
Și monitorul unui bebeluș poate fi spart
Pericolul a dus la noi măsuri de protecție, iar unele țări occidentale au interzis mărcile chinezești de camere web ușor de spart sau suspectate de legături cu guvernul de la Beijing. Chiar și camerele protejate rămân însă vulnerabile în fața unor hackeri insistenți. Ondrej Svoboda le citea copiilor într-o seară din 2023, la Praga, când din monitorul pentru bebeluși din dormitorul lor au început să se audă voci și muzică, ca într-un bar. Svoboda, care lucra la o companie de securitate cibernetică, a povestit că nu credea că i se poate întâmpla așa ceva și că a fost atât de speriat încât inima îi bătea nebunește. A privit în tăcere spre cameră, ca să le arate hackerilor că i-a observat, și a scos-o din priză. Ulterior și-a amintit că încercase să conecteze camerele la o altă aplicație, probabil nesigură.
Adesea camerele nu sunt ținta propriu-zisă, ci veriga slabă dintr-un atac mai amplu. Potrivit S-RM, gruparea Akira, care blochează datele victimelor și cere apoi bani pentru deblocarea lor, a folosit o cameră web neprotejată pentru a ocoli sistemele de securitate ale rețelei unei organizații, pe care a șantajat-o apoi. Odată intrați într-o rețea locală, hackerii pot accesa fișiere, conturi de e-mail și alte dispozitive. Paul Caron, șeful diviziei de securitate cibernetică a S-RM pentru cele două Americi, a spus că lumea obiectelor legate la internet este atât de haotică încât fiecare aparat conectat devine o nouă poartă de intrare pentru atacatori, fie că utilizatorii își dau seama, fie că nu.