
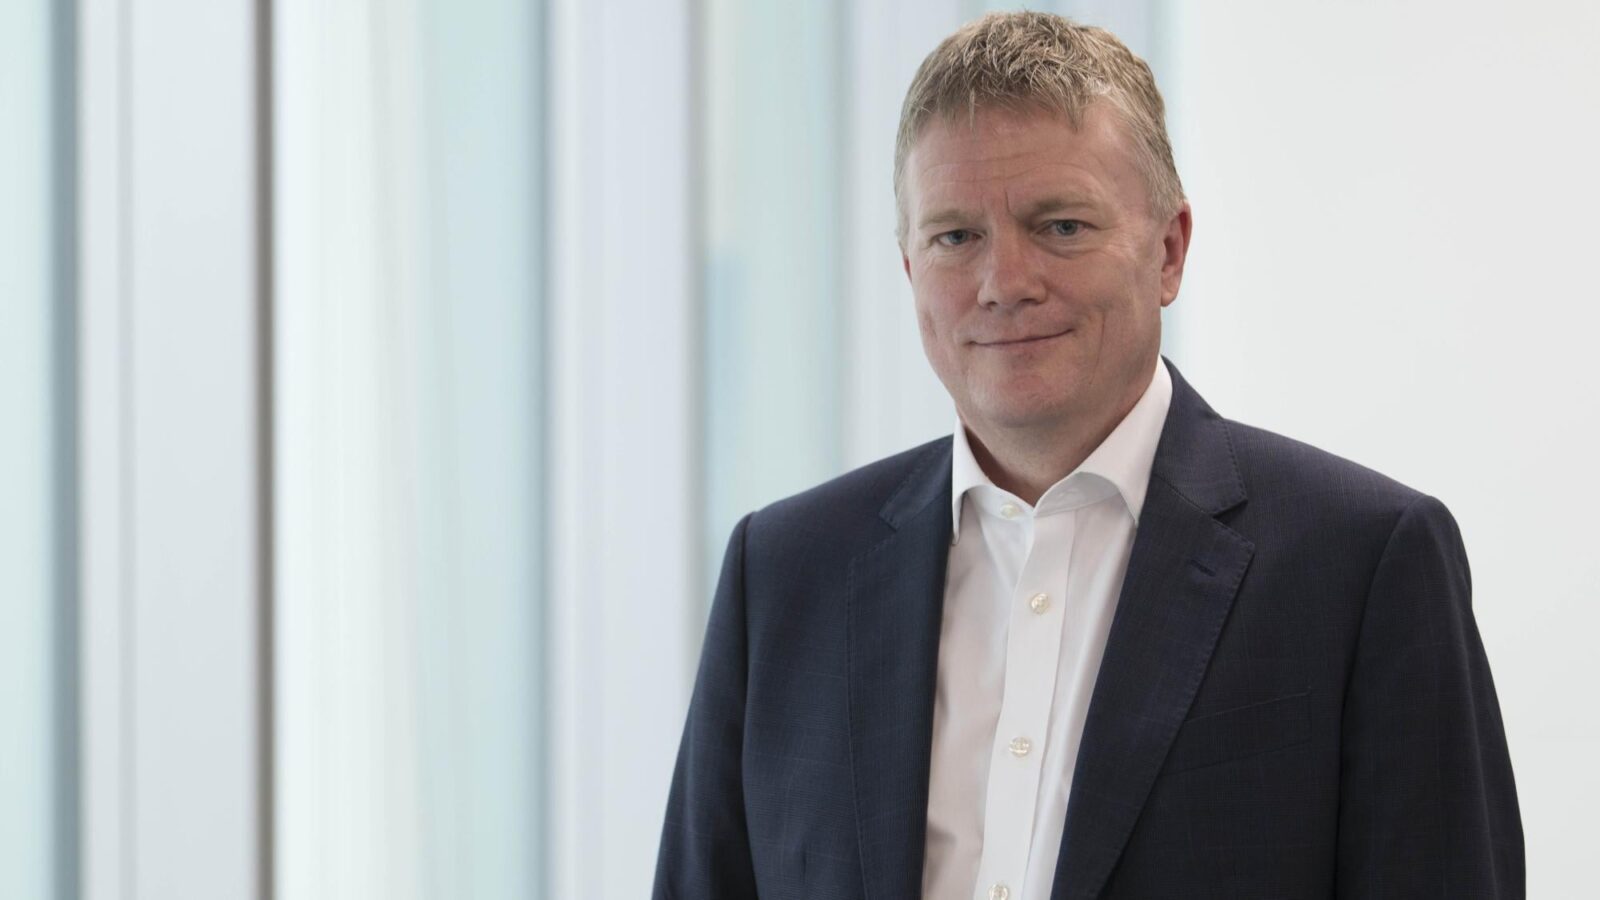
Richard Horne (foto), directorul Centrului Național de Securitate Cibernetică al Marii Britanii (NCSC), avertizează că lumea se află abia la începutul unei noi perioade de atacuri informatice. În ultimele zile, hackerii au încălzit frigiderele unor magazine din mai multe țări europene, au furat miliarde de dolari de la cea mai mare platformă de criptomonede și au trimis o alertă nucleară falsă locuitorilor Kievului, relatează cotidianul The Guardian. Publicația se întreabă dacă aceste incidente anunță o adevărată epidemie de atacuri.
Frigiderele care se transformau în cuptoare
Lunea trecută, Alex Pearce, care conduce o firmă de distribuție de fructe și legume în Londra, a observat că lumina de dezghețare a unei unități frigorifice era aprinsă, iar afișajul arăta 15 grade. La fel se întâmpla la alte două unități. Bănuind un atac informatic, a scos din priză cablul care lega aparatele de internet. Avea dreptate. În aceeași zi, magazine din Belgia, Estonia, Irlanda, Finlanda, Luxemburg, Țările de Jos și Suedia au raportat probleme asemănătoare, iar în unele frigidere și congelatoare temperatura a urcat până la 50 de grade. Pearce a spus că, dacă atacul ar fi avut loc într-o sâmbătă dimineață, când de obicei nu e acolo, s-ar fi putut ajunge la un incendiu.
Hackerii nu au atacat direct magazinele, ci companiile care furnizează sistemele de comandă pentru instalațiile frigorifice comerciale, conectate la internet. Compania daneză Danfoss, unul dintre furnizorii afectați, a explicat că majoritatea echipamentelor atacate erau vechi și nu mai primeau actualizări de securitate. În unele cazuri, parolele implicite de acces erau publicate chiar în manualele unui producător. Băncile de sânge din Franța au fost și ele afectate, iar luna trecută fuseseră atacate frigiderele unor supermarketuri franceze, ceea ce ar fi putut fi un test pentru atacul de acum.
Pe 30 octombrie, Binance, cea mai mare platformă de tranzacționare a criptomonedelor din lume, a pierdut 6,3 miliarde de dolari într-un jaf record, atribuit statului nord-coreean. Pe 1 noiembrie, hackerii au atacat aplicația de alertă a Ucrainei și au trimis locuitorilor din Kiev o alertă falsă de atac nuclear. În cazul Ucrainei, principala suspectă este, firesc, Rusia, notează The Guardian.
Inteligența artificială găsește breșele
NCSC consideră foarte probabil ca, până în 2028, programele malițioase construite cu ajutorul inteligenței artificiale să fie folosite împotriva centralelor electrice, aeroporturilor și spitalelor britanice. Inteligența artificială îi ajută pe atacatori să își aleagă țintele, să găsească punctele slabe din rețelele informatice și să scrie codul necesar atacurilor. Din aprilie, când compania Anthropic a lansat modelul Mythos, capabil să găsească erori în programe, numărul vulnerabilităților descoperite de marile companii de tehnologie s-a înmulțit de opt ori. O vulnerabilitate este o eroare dintr-un sistem informatic pe care un hacker o poate folosi, ca o ușă lăsată întredeschisă fără ca proprietarul să observe. Luna trecută, mai multe site-uri din lume au fost scoase temporar din funcțiune, după ce un program de inteligență artificială al OpenAI a descoperit o eroare în PHP, un limbaj de programare folosit la construirea unei mari părți a internetului.
Azeem Azhar, antreprenor și comentator în domeniul tehnologiei, a comparat situația cu începutul pandemiei de Covid la Wuhan. Ciaran Martin, primul director al NCSC, respinge însă comparația. El amintește de atacurile NotPetya și WannaCry din 2017, puse pe seama Rusiei și a Coreei de Nord, și de explozia atacurilor cu programe de șantaj din 2021. Martin crede că lumea trece printr-o serie proastă, dar nu fără precedent, unul dintre valurile de incidente care apar la câțiva ani o dată.
Și alți specialiști temperează alarma. Paul Chichester, directorul de operațiuni al NCSC, spune că atacatorii frigiderelor nici nu aveau nevoie de inteligență artificială, pentru că breșele erau deja cunoscute. Numărul atacurilor nu a crescut în același ritm cu numărul vulnerabilităților descoperite, iar Tal Be’ery, expert în securitate informatică, crede că infractorii au dificultăți să facă bani din aceste breșe, după cum arată scăderea veniturilor din atacurile cu programe de șantaj.
Urmele care duc spre Rusia
Xavier Bellekens, directorul companiei de securitate informatică Lupovis, spune că atacul asupra frigiderelor are trăsături rusești. Firma lui a instalat capcane cu aceleași tipuri de controlere atacate în Europa, iar hackerii atrași astfel au folosit furnizori de internet foarte toleranți cu activitățile malițioase, o tactică întâlnită și la atacuri rusești anterioare. Bellekens recunoaște totuși că nu poate fi sigur că în spate se află grupuri rusești.
În Finlanda, care are o graniță de 1.340 de kilometri cu Rusia, atacurile nu au surprins pe nimeni. Centrul național de securitate cibernetică al țării a înregistrat anul trecut aproape 21.000 de incidente, față de circa 13.000 în 2022, la o populație de sub șase milioane de oameni. Anul acesta, hackerii au compromis până la 50.000 de telefoane mobile ale guvernului finlandez, iar anul trecut au blocat site-ul ministerului Apărării. Tendința se vede în toată Europa și în țările NATO, dar mai ales în statele vecine cu Rusia.
Orice aparat conectat la internet poate deveni țintă
Samuli Bergström, vicepreședinte al companiei finlandeze de securitate informatică WithSecure, spune că atacatorii sunt mai ales oportuniști și lovesc tot ce găsesc expus pe internet. „Trebuie să presupui că va fi atacat, mai devreme sau mai târziu”, a spus el despre orice aparat conectat la rețea. Ollie Whitehouse, directorul tehnic al NCSC, cere producătorilor să investească mai mult în securitatea produselor, iar consumatorilor să fie dispuși să plătească mai mult pentru aparate sigure și să le actualizeze. Marea Britanie a lansat luna trecută o campanie prin care le cere oamenilor să aibă acasă rezerve de mâncare pentru trei zile și până la nouă litri de apă îmbuteliată, pentru situații de urgență, inclusiv atacuri informatice.
Unii oficiali cred că atacurile statelor urmăresc mai ales un efect psihologic: frigiderele transformate în cuptoare sau o bancă de sânge compromisă rămân în memoria oamenilor. Breșele folosite acum vor fi probabil reparate, iar un program informatic se repară mai repede decât o centrală bombardată. Pearce nu a mai conectat aparatele la internet și a învățat lecția: sistemul de monitorizare al frigiderelor, instalat în 2018, trebuie actualizat.