
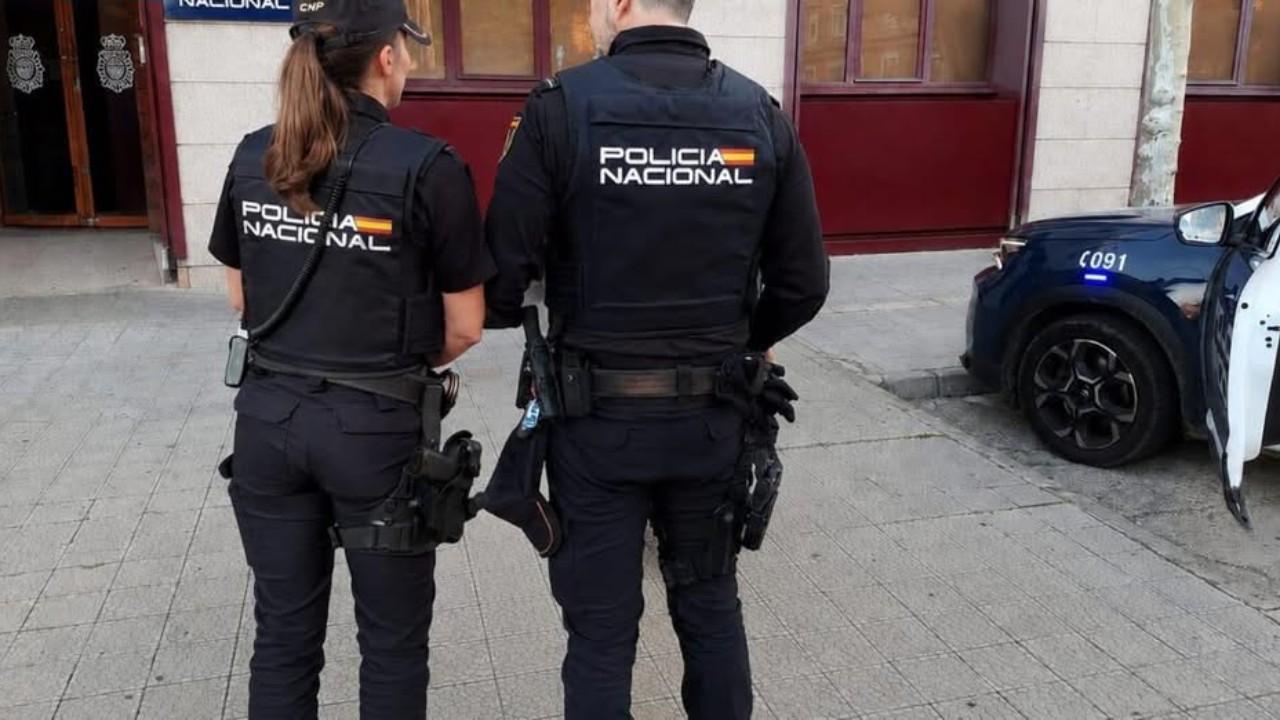
Între sfârșitul lui 2024 și vara acestui an, cuptoarele unui crematoriu din provincia spaniolă Alicante s-au oprit brusc. Apoi, într-o fabrică din Catalonia, utilajele care produc transformatoare pentru energia regenerabilă s-au defectat și au provocat un incendiu. După aceea, sistemele de încălzire și ventilație din două crame au ridicat temperatura fără nicio explicație. În martie, poliția spaniolă (foto) a arestat un italian care locuia în țară, acuzat că a ajutat un grup implicat în până la 40 de atacuri, cu pagube de peste 100.000 de dolari. Anchetatorii au stabilit că incidentele făceau parte dintr-o campanie de sabotaj cibernetic legată de statul rus. Revista Bloomberg Businessweek reconstituie felul în care hackerii simpatizanți ai Moscovei au trecut de la simple atacuri de imagine la atacuri care strică echipamente reale.
Potrivit anchetatorilor din mai multe țări, este vorba despre sute de atacuri asupra stațiilor de tratare a apei, fabricilor, barajelor hidroelectrice și altor obiective sensibile din aproximativ 20 de țări, cele mai multe membre NATO. Atacurile par gândite să provoace pagube și să semene teamă fără să ajungă la confruntare militară directă, ceea ce le permite statelor care le susțin să-și nege implicarea.
De la site-uri blocate la pompe scoase din funcțiune
Una dintre grupările centrale este Armata Cibernetică a Rusiei Renăscute (CARR), apărută la scurt timp după invazia Ucrainei. Public, grupul se prezenta drept o mișcare patriotică spontană, dar procurorii americani spun că GRU, serviciul de informații militare al Rusiei, a fost implicat în crearea, finanțarea și conducerea lui. La început, CARR bloca site-uri prin trafic masiv. Spre sfârșitul lui 2023, a trecut la sistemele care controlează instalațiile industriale. În ianuarie 2024 a atacat un sistem public de apă din Texas, unde o cantitate necunoscută de apă potabilă s-a revărsat din rezervoare. La sfârșitul aceluiași an, grupul a oprit răcirea într-un depozit de carne de lângă Los Angeles. Peste 900 de kilograme de carne s-au stricat, iar o scurgere de amoniac a impus evacuarea clădirii.
Într-o instalație de petrol și gaze din Colorado, membrii grupului au discutat chiar despre dezactivarea alarmelor, pentru a crește probabilitatea unui accident real, potrivit conversațiilor obținute de procurori. O parte dintre hackeri, nemulțumiți de sprijinul primit de la GRU, au format ulterior gruparea Z-Pentest, specializată în sabotaj industrial, care a anunțat în iunie 2025 că lucrează cu Sandworm, unitatea de hackeri a GRU care a atacat de mai multe ori rețeaua electrică a Ucrainei.
Parola era 1234
Pe 18 decembrie 2024, stația de apă a localității daneze Tureby a încetat brusc să alimenteze aproximativ 450 de locuințe. A doua zi, presiunea a crescut necontrolat și a spart conductele subterane. Tehnicienii firmei daneze care fabricase controlerul pompei au descoperit că sistemul fusese spart de la distanță. Jan Hansen, președintele comitetului care administrează stația, a recunoscut că alegerea unui sistem ieftin de control a fost probabil o greșeală și că parola, 1234, ar fi putut fi mai bună. Z-Pentest s-a lăudat cu atacul pe rețelele sociale, iar guvernul danez a acuzat ulterior Rusia că folosește gruparea ca instrument de război hibrid.
Specialiștii citați de Bloomberg spun că acești hackeri nu au capacitățile unor unități militare, dar își aleg țintele după cât de slab sunt protejate. Uneori nici nu își dau seama că nu produc niciun efect. Într-un caz, Z-Pentest a pretins că a spart o fabrică de tablă din Vilnius, deși sistemul respectiv nu permitea comenzi de la distanță. Într-un altul, o grupare similară a atacat o stație de apă olandeză care era de fapt o capcană creată de cercetătorii companiei americane Forescout. Lipsa de pricepere nu îi face mai puțin periculoși, avertizează Simon Berner, analist la Centrul național de securitate cibernetică din Estonia: cu cât caută mai mult, cu atât cresc șansele să găsească ceva cu adevărat important și prost protejat.
Ucraineanca acuzată că a vândut datele unor români
Revista urmărește povestea Victoriei Dubranova, o ucraineancă născută în 1991 la Dnipro, care a început să lucreze cu CARR în 2022. Potrivit procurorilor americani, ea a identificat posibile ținte și i-a vândut grupului o bază de date cu informațiile personale a mii de oameni din Ucraina, România și Republica Moldova, inclusiv permise de conducere, adrese de e-mail și parole. Rolul ei principal ar fi fost însă propaganda: edita videoclipurile în care hackerii își prezentau atacurile.
În noiembrie 2024, Dubranova a încercat să fugă în Rusia printr-un traseu prin Polonia și Belarus, cu documente de călătorie aranjate prin intermediul FSB, serviciul rus de securitate internă, dar nu a mai ajuns la destinație. Potrivit Iuliei Pankratova, purtătoarea de cuvânt a hackerilor, cineva i-a dat ceva de băut în autocar și a dus-o de acolo. Un an mai târziu, Departamentul american al Justiției a anunțat că fusese arestată și extrădată în Statele Unite. Ea a pledat nevinovată și riscă peste 30 de ani de închisoare.
Arestări care nu opresc rețeaua
Italianul arestat în Spania, Chris Barlati, ar fi ajutat la administrarea canalelor de comunicare ale hackerilor, la alegerea țintelor și ar fi încercat să-i înlesnească Dubranovei fuga în Rusia. Poliția spaniolă a ajuns la el după o informare primită de la FBI. Barlati a pledat nevinovat și nu se află în arest, iar Spania a creat o unitate specială pentru aceste atacuri.
Bloomberg notează că presiunea crește în întreaga Europă: cancelarul german Friedrich Merz a avertizat că Rusia încearcă să destabilizeze ordinea politică a continentului, iar NATO vorbește despre o escaladare clară a atacurilor hibride. Cele două arestări au totuși puține șanse să oprească grupările, care lucrează în mare parte din Rusia, departe de autoritățile occidentale. „Să ne prindă e ca și cum ai încerca să prinzi vântul cu plasa”, a spus pentru revistă Pankratova, aflată sub sancțiunile SUA, ale Uniunii Europene și ale Marii Britanii.